VLAN
本节目录
VLAN:虚拟局域网。 VLAN的作用: 一个二层网络执行数据转发时,由于泛洪机制的存在,如果数据为未知单播帧,会导致大量的泛洪,浪费链路带宽,影响设备性能。 二层网络是一个广播域,可以通过VLAN技术将一个广播域划分为多个广播域。
VLAN实现的原理就是在数据帧中添加标签字段。
要使交换机能够分辨不同VLAN的报文,需要在报文中添加标识VLAN信息的字段。 IEEE 802.1Q协议规定,在以太网数据帧的目的MAC地址和源MAC地址字段之后、协议类型字段之前加入4个字节的VLAN标签(又称VLAN Tag,简称Tag),用于标识数据帧所属的VLAN。
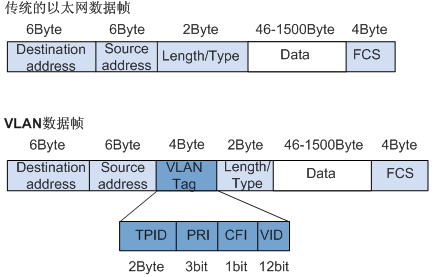 即:以太网数据帧 + 802.1Q tag = 802.1Q数据帧。
802.1Q tag解析:
1.TPID(标签协议标识符):标识数据帧的类型,值为0x8100时表示802.1Q帧。
2.PRI(优先级):标识帧的优先级,主要用于QoS。 3bit 长度, 取值0-7。
3.CFI(标准格式指示符):在以太网环境中,该字段的值为0。
4.VLAN ID(VLAN标识符):标识该帧所属的VLAN。 12bit长度,取值范围0-4095,能配置的范围是1-4094。
- 0 :如果有数据帧不想封装VLAN标签,但是想要优先调度。
- 4095:保留的,用于科研。
VLAN基础:
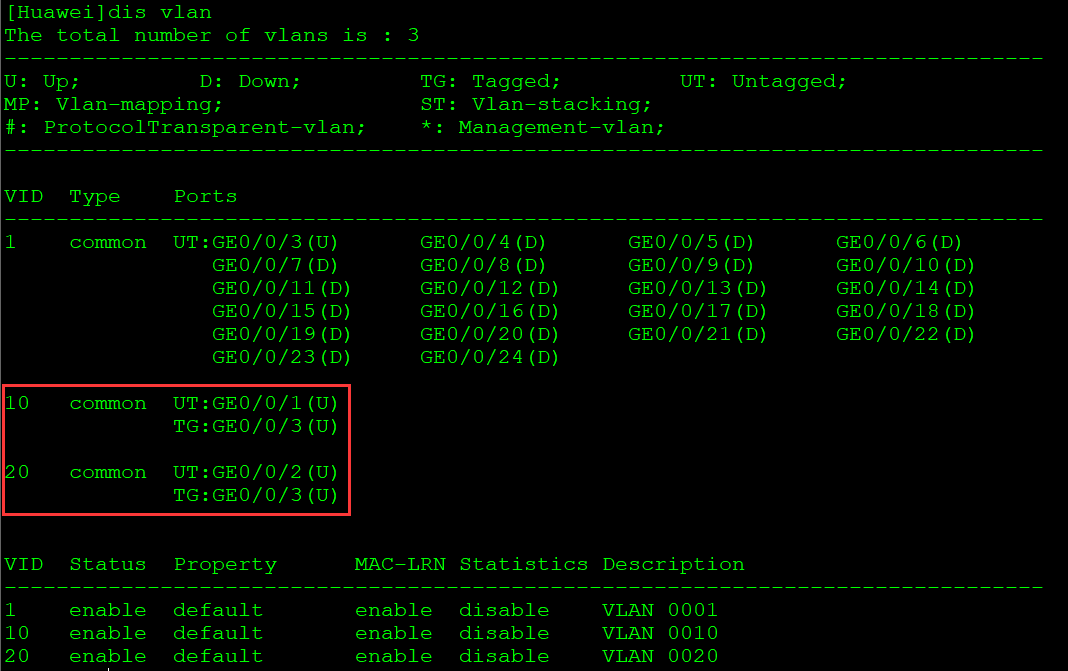
交换机默认存在VLAN1,且所有接口都默认属于VLAN1。 U: Up 接口为开启状态。 D: Down 接口为关闭状态。 TG: Tagged 数据帧携带VLAN标签。 UT: Untagged 数据帧不携带VLAN标签。
VLAN1是系统VLAN,即设备出厂后会默认存在。该VLAN不能添加、修改、删除。
::: tip 交换机内的数据一定带有vlan标签。 :::
[S1]vlan <1-4094>  创建一个VLAN
[S1]vlan batch 10 20 30 40 50  创建多个VLAN
[S1]vlan batch 101 to 200 创建一组连续的VLAN
同VLAN内的数据可以相互通信。 不同VLAN内的数据也可以相互通信(需要执行VLAN的替换)。
VLAN的接口对应:
1.基于接口:
- access:连接接口,用于连接终端设备。
将接口与VLAN进行唯一的映射(一个接口只能属于一个VLAN)(一个VLAN可以存在多个接口)。
[S1]interface GigabitEthernet0/0/2
[S1-GigabitEthernet0/0/2]port link-type access   将接口类型设置为access
[S1-GigabitEthernet0/0/2]port default vlan 10    将接口绑定VLAN 10
1.入方向接收数据的处理:
  - 接收的数据没有VLAN标签(untag数据帧),打上接口的PVID值,并接收进交换机内部。
  - 接收的数据带有VLAN标签(tag数据帧),判断携带VLAN标签值和接口的PVID是否相同:
       - 如果相同,则保留数据标签,接收进交换机内部。
       - 如果不同,则丢弃。

2.出方向发送数据的处理:
 判断tag数据帧,和接口的PVID是否相等。
       - 如果相同,则在该接口转发,并剥离VLAN标签。
       - 如果不同,则不在该接口转发。
2.trunk:干道接口,用于连接交换机设备。 一个接口可以属于多个VLAN,一个VLAN可以包含多个接口。
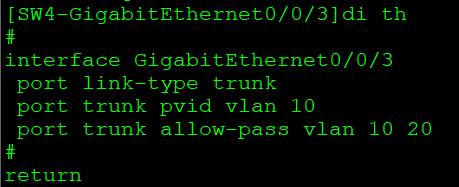
[S1]interface GigabitEthernet0/0/3
[S1-GigabitEthernet0/0/3]port link-type trunk   设置接口的类型
[S1-GigabitEthernet0/0/3]port trunk pvid vlan 10  设置接口的PVID值,给untagged数据打标签
[S1-GigabitEthernet0/0/3]port trunk allow-pass vlan 10 20  设置接口的放行列表,all可以放行所有vlan
放行列表:设置接口可以通行的VLAN标签,可以同时包含所有VLAN。
1.入方向接收数据的处理:
  1.untag数据
    打上接口的PVID值,判断PVID值是否在放行列表中:
         1.如果在放行列表中,则接收数据。
         2.如果不在放行列表中,则丢弃数据。
  2.tag数据
    数据携带的VLAN标签是否在放行列表中:
         1.在,保留标签接收进交换机。
         2.不在,丢弃数据。

2.出方向发送数据的处理:
  tag数据携带的VLAN标签是否在接口的放行列表中:
         1.不在,不在该接口转发。
         2.在,需要继续判断数据携带的VLAN标签是否和接口的PVID值相同:
              1.相同,则剥离标签转发。
2.不相同,则保留标签转发。- hybrid:混合接口,融合了access和trunk。 hybrid是接口的默认类型,存在两张允许的列表(1.tagged、2.untagged))。 ::: tip tagged保存的是trunk放行列表,主要负责入方向接收; untagged保存的是access pvid列表,主要负责出方向发送(两张表的作用参考上面基于access的vlan和trunk的vlan)。
:::
[S1]interface GigabitEthernet 0/0/1
[S1-GigabitEthernet0/0/1]port link-type hybrid   设置接口类型为hybrid
[S1-GigabitEthernet0/0/1]port hybrid tagged vlan 10  设置tagged列表允许vlan 10带标签通过
[S1-GigabitEthernet0/0/1]port hybrid untagged vlan 20 设置untagged列表允许vlan 20剥离标签通过
[S1-GigabitEthernet0/0/1]port hybrid pvid vlan 10  入方向对untagged数据打vlan标签
::: warning hybrid设置pvid只在入方向对于untag数据执行打标签的操作,对于出方向没有意义。 相同的vlan不会同时出现在tagged或untagged列表中。 :::
1.入方向接收数据处理
  1.untag数据
      1.打上接口的PVID值,判断PVID值是否在tagged列表或untagged列表中:
          1.在,则接收打上标签的数据
          2.不在,则丢弃
  2.tag数据
      1.判断数据携带的VLAN标签是否在tagged列表中
          1.在,则保留标签接收
          2.不在,则丢弃

2.出方向发送数据处理
  判断tag数据携带的VLAN标签是否在tagged列表或untagged列表中
         1.如果在tagged列表中,则保留标签转发
         2.如果在untagged列表中,则剥离标签转发
         3.如果都不在,则不在该接口转发
::: warning 更改端口类型时必须先undo端口默认绑定的vlan,然后直接设置新的端口类型。 :::
2.基于MAC:将MAC地址绑定对应的VLAN,即对应MAC地址的数据进行VLAN标签的封装。
[S1]vlan 10   创建vlan10
[S1-vlan10]mac-vlan mac-address 5489-9811-1111   在vlan10下绑定mac地址
[S1]interface GigabitEthernet 0/0/1   进入接口
[S1-GigabitEthernet0/0/1]mac-vlan enable   使能基于MAC地址划分VLAN的功能
[S1-GigabitEthernet0/0/1]port link-type hybrid
[S1-GigabitEthernet0/0/1]port hybrid untagged vlan 10
3.基于IP:将IP地址绑定对应的VLAN,即对应IP地址的数据进行VLAN标签的封装。
[S1]vlan 10
[S1-vlan10]ip-subnet-vlan ip 192.168.1.1 32    关联IP子网和VLAN
[S1]interface GigabitEthernet 0/0/1
[S1-GigabitEthernet0/0/1]ip-subnet-vlan enable   使能基于子网划分VLAN的功能
[S1-GigabitEthernet0/0/1]port link-type hybrid
[S1-GigabitEthernet0/0/1]port hybrid untagged vlan 10
4.基于协议:将IP网段绑定对应的VLAN,即对应IP网段的数据进行VLAN标签的封装。
[S1]vlan 10
[S1-vlan10]protocol-vlan ipv4   关联协议和VLAN,并指定协议模板
[S1]interface GigabitEthernet 0/0/1
[S1-GigabitEthernet0/0/1]protocol-vlan vlan 10 1   配置接口关联协议VLAN ID和优先级,优先级为可选参数
[S1-GigabitEthernet0/0/1]port link-type hybrid
[S1-GigabitEthernet0/0/1]port hybrid untagged vlan 10
5.基于策略:基于MAC地址+IP地址组合策略和基于MAC地址+IP地址+接口组合策略。
需要在接口下单独使能mac-vlan和ip-subnet-vlan。
[S1]vlan 10
[S1-vlan10]policy-vlan mac-address 5489-9822-2222 ip 192.168.1.2
[S1]interface GigabitEthernet 0/0/1
[S1-GigabitEthernet0/0/1]port link-type hybrid
[S1-GigabitEthernet0/0/1]port hybrid untagged vlan 10上述五种都实现了接口PVID的功能(trunk接口剥离vlan标签)。 ::: tip 基于mac、子网、协议、策略的vlan划分都只处理untagged报文,tagged报文处理方式和基于接口的vlan一样。 :::
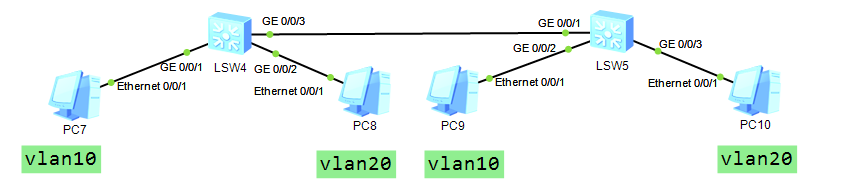
基于端口绑定vlan的几种实验
trunk下的的vlan:
一个接口可以属于多个VLAN,一个VLAN可以包含多个接口:
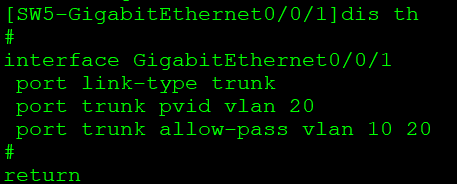
 PC7和PC10实现跨vlan访问时,SW4和SW5的互联端口上需要设置不同的pvid值,保证发送过去的是untagged数据(也可以设置access打不同的标签实现):
 ::: warning
上述内容有需要删除时,需要严格按照从后往前的顺序undo,否则会报错。
:::
hybrid下的vlan:
hybrid是华为交换机默认的端口类型:
不同vlan不同子网间的通信
::: warning 路由器对于交换机来说也是终端设备,使用access连接。 :::
方案一:使用物理设备互联
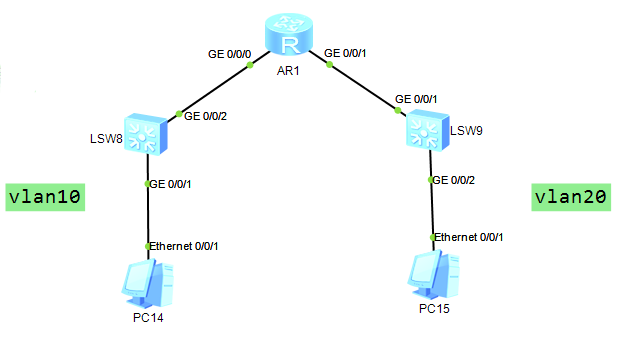 两台交换机端口配置不同vlan,两台PC配置不同IP网关掩码,只需要在路由器端口处正常配置网关IP即可实现不同vlan不同子网间通信。
缺点:上述方式部署路由器设备使用物理设备互联,虽然实现方式简单,但当业务网络较多时,会占用大量的路由器接口,浪费大量带宽资源。
方案二:使用子接口互联(单臂路由)
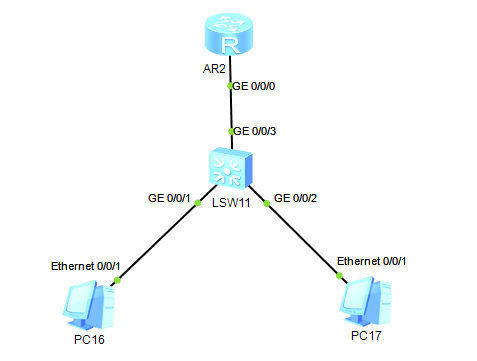 通过物理接口虚拟化创建子接口,
::: tip
子接口数量是1-4096,和vlan数量相同,但不是对应关系。
:::
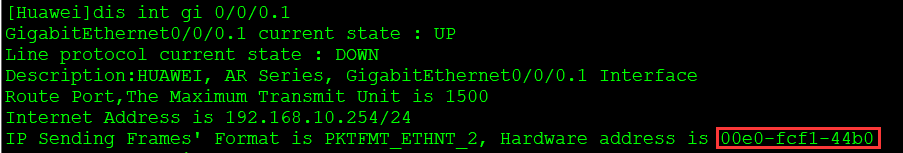
 如上,子接口的MAC地址会借用物理接口MAC地址,即一个物理接口下的子接口MAC地址相同。
所以不能使用DMAC在目标(子)接口处接收处理不同的数据,需要为数据封装一个参数(vlan标签)用来接收该数据时区分不同的子接口,同时交换机连接路由器的接口模式需要设置成trunk或者hybrid。
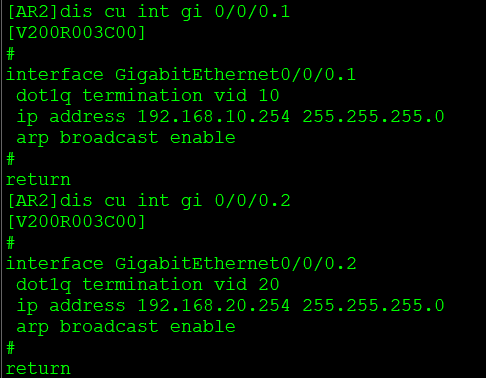
::: tip 子接口通过如下命令在子接口下关联vlan id:
[AR2-GigabitEthernet0/0/0.1]dot1q termination vid 10
[AR2-GigabitEthernet0/0/0.2]dot1q termination vid 20
上述命令的功能: 1、让子接口识别对应VLAN标签。 2、帮助子接口实现接收数据并剥离VLAN标签。 3、发送数据时打上子接口的VLAN标签。 :::
::: warning 子接口不具备物理接口的全部功能,如子接口没有ARP广播功能。
通过以下命令手动开启ARP广播报文处理能力:
[AR2-GigabitEthernet0/0/0.1]arp broadcast enable
[AR2-GigabitEthernet0/0/0.2]arp broadcast enable
::: ::: danger vlanif接口的作用:
- 接收带有对应VLAN ID标签的数据。
- 接收数据时剥离VLAN标签。
- 发送数据时打上VLAN标签。
vlanif在关联vlan id,子接口开启ARP广播报文处理能力后,才具备上述功能。 :::
如下是针对路由器子接口的设置:
缺点:所有的子接口都共享物理接口的带宽,容易造成链路的拥塞卡顿等网络质量问题。
方案三:部署三层交换机
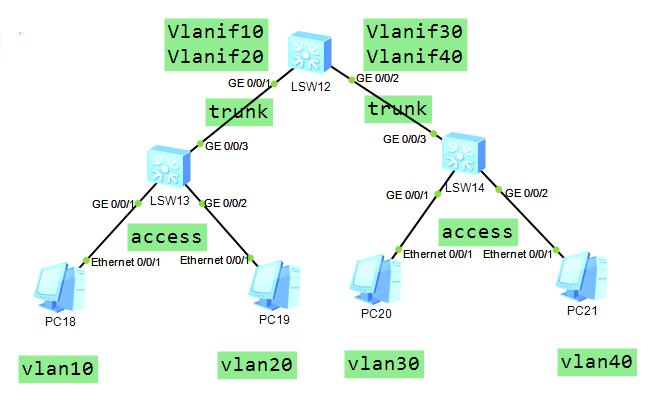 将虚拟局域网vlan再次虚拟化,设置vlan的虚拟接口,并在虚拟接口上配置IP网关。
[SW12]interface Vlanif 10::: warning
vlan和vlanif是一一对应的关系,必须先创建vlan,然后才可以创建vlanif。
:::
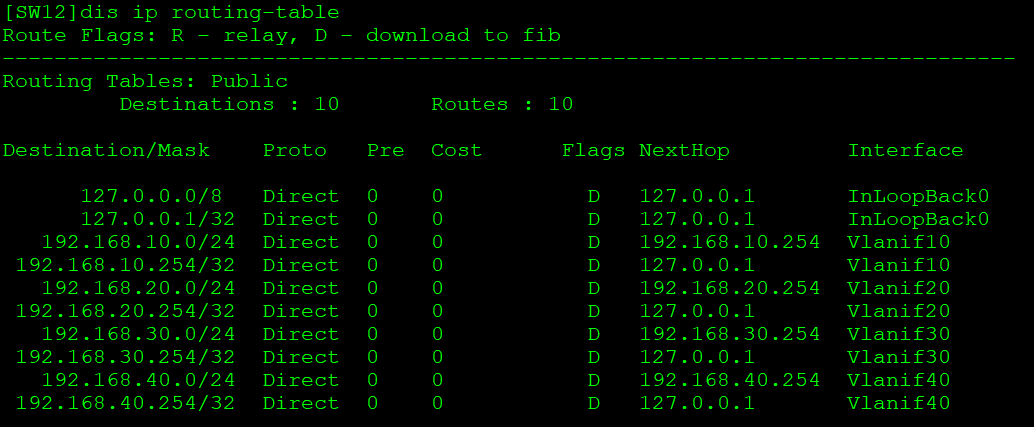
三层交换机中有路由表: