WLAN
本节目录
无线基本概念:
- BSS:基本服务集:一个AP放射信号影响的范围。
- 基本服务集标识符BSSID :无线网络的一个身份标识,用AP的MAC地址表示。
- SSID:服务集标识符:无线网络的一个身份标识,用字符串表示,便于用户识别不同的网络。
- VAP:虚拟AP:每一台AP都存在虚拟AP。
- 扩展服务集ESS:由多个使用相同SSID的BSS组成,是采用相同的SSID的多个BSS组成的更大规模的虚拟BSS。

下图中信源表示源设备,信宿表示目标设备:

AP分为中心AP和敏分AP,中心AP可以管理多台敏分AP,中心AP由AC管理,敏分AP只用来发射信号。可以节省AP资源,用户较多时容易发生信号拥塞。
::: warning 二层组网中,AC和AP当作二层设备。
为了扩展方便(多个vlan),AC和交换机间一般做trunk(access也可以配置连接)。
AP不识别带vlan的数据,需要添加pvid剥离vlan标签。
:::
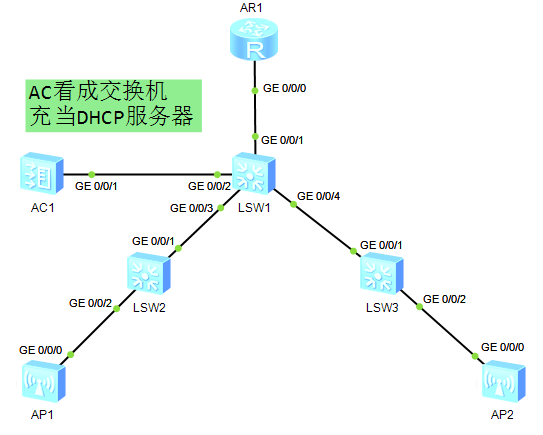 AC配置DHCP后,AP重新获取到IP:
 如上,无线AP的地址获取是随机的,不需要遵守从大到小的顺序。
::: tip IP地址169.254.x.x是特殊IP地址范围APIPA,当计算机无法通过DHCP(动态主机配置协议)服务器获得有效的IP地址时,会由操作系统自动分配一个APIPA地址。 :::
AC管理AP: 大致流程:先设置一个组,再选择要管理的AP,最后将这个AP加入组内。 域模板可以不做。
1.基础配置,VLAN接口放行
2.AC和AP获取相互通信的地址
    AC管理员手工配置
    AP通过DHCP自动获取
3.AC创建管理AP的组
  [AC6605]wlan   进入无线视图
  [AC6605-wlan-view]ap-group name 1
4.AC设置域模板
  [AC6605-wlan-view]regulatory-domain-profile name 1  域模板名为1
  [AC6605-wlan-regulate-domain-1]country-code cn  国家编码(默认)(不同国家信道编码不同)
5.AC关联域模板
  [AC6605-wlan-view]ap-group name 1   进入ap-group视图
  [AC6605-wlan-ap-group-1]regulatory-domain-profile 1   关联名为1的域模板
6.AC设置要关联的AP(将AP加入到ap-group中)
  [AC6605-wlan-view]ap-id ?
    INTEGER<0-8191>  AP ID   一台AC可以管理8192台AP
  [AC6605-wlan-view]ap-id 1 ap-mac 00e0-fc02-60c0
  [AC6605-wlan-ap-1]ap-name AP1  AP命名
  [AC6605-wlan-ap-1]ap-group 1   AP1加入ap-group1
::: tip ap-id后的序号表示当前AP的序号(0-8191)。 可以通过dis int Vlanif 1查看到AP的mac地址。 现网中一般使用ap-sn或ap-type做管理。 :::
7.AC设置和AP通信的接口地址(用于建立capwap隧道的地址)
  [AC6605]capwap source interface Vlanif 100
::: tip
这条命令执行完毕后,AP的命名将从HUAWEI变为第6步命名的AP1,并出现如下提示:
 :::
------------------------------------至此AP可以正常上线--------------------------------------
查看当前上线的AP设备:

查看AP状态信息: normal:正常状态,无需处理。 fault:AP未正常上线,请检查网络环境及AP上线配置,重新配置AP上线。 name-conflicted:有同名的AP存在,需要重新命名AP。 ver-mismatch:AP与AC版本不配套,请参考升级指导书升级AP至与AC配套版本。 download:AP正在升级,等待AP升级完成。 config:AP正在初始化配置状态信息,等待初始化完成。 committing:WLAN配置正在下发给AP,等待配置下发完成。 standby:AP在备份AC上显示的状态,无需处理。 countryCode-mismatch: AP当前版本不支持AC上配置的国家码,请升级AP或者修改AC的国家码配置。 AP处于其他状态或根据以上处理后AP状态仍不为normal,收集网络配置信息。
AC给AP下发配置:
AC给AP下发配置:
[AC6605]wlan
7.AC配置SSID模板:
[AC6605-wlan-view]ssid-profile name 1   设置模板名称
[AC6605-wlan-ssid-prof-1]ssid Network1   设置SSID的名称
8.AC配置密码模板:
  [AC6605-wlan-view]security-profile name 1   设置模板名称
  [AC6605-wlan-sec-prof-1]security wpa2 psk pass-phrase Huawei@123 aes
  (psk预共享密钥,pass-phrase口令密码,模拟器可以支持psk和pass-phrase)
9.AC配置VAP模板:
  [AC6605-wlan-view]vap-profile name 1   设置模板名称
  [AC6605-wlan-vap-prof-1]security-profile 1   将安全模板1关联在VAP模板1下
  [AC6605-wlan-vap-prof-1]ssid-profile 1   将SSID模板1关联在VAP模板1下
  设置VAP模板的动作模式:
  [AC6605-wlan-vap-prof-1]forward-mode direct-forward  AP1的VAP转发模式设为直连(默认)
  [AC6605-wlan-vap-prof-1]service-vlan vlan-id 10   AC指定AP1连接终端使用的业务VLAN
  (即AC告知AP1终端接入后的数据需要打VLAN10的标签)
10.AC在AP组中调用VAP模板:
  [AC6605-wlan-view]ap-group name 1   VAP模板1关联在ap组1下
  [AC6605-wlan-ap-group-1]vap-profile 1 wlan ?
    INTEGER<1-16>  WLAN ID   (一个ap组可以绑定16个虚拟模板)
  [AC6605-wlan-ap-group-1]vap-profile 1 wlan 1 ?
    radio  Radio
  [AC6605-wlan-ap-group-1]vap-profile 1 wlan 1 radio ?
    INTEGER<0-2>  Radio ID   radio0表示4G信号(2.4G),radio1表示5G信号
    all           All
  [AC6605-wlan-ap-group-1]vap-profile 1 wlan 1 radio 0
::: warning
使用模板的好处是可以根据需要随意调用绑定在其他组。
:::
AP1的0/0/0接口抓包:
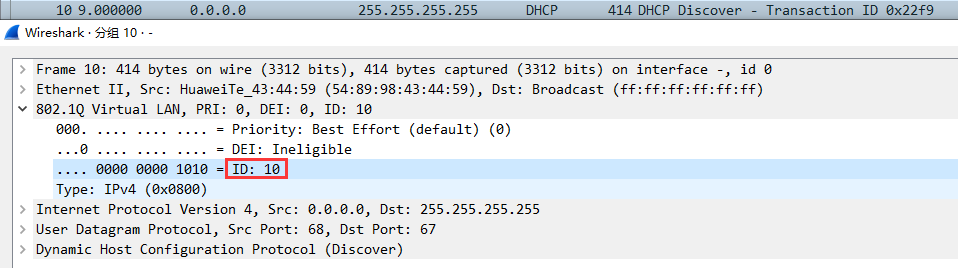 如上,终端发射广播报文,携带VAP模板中AC指定的服务vlan。
由于DHCP服务没有配置,终端设备无法获取到IP信息:
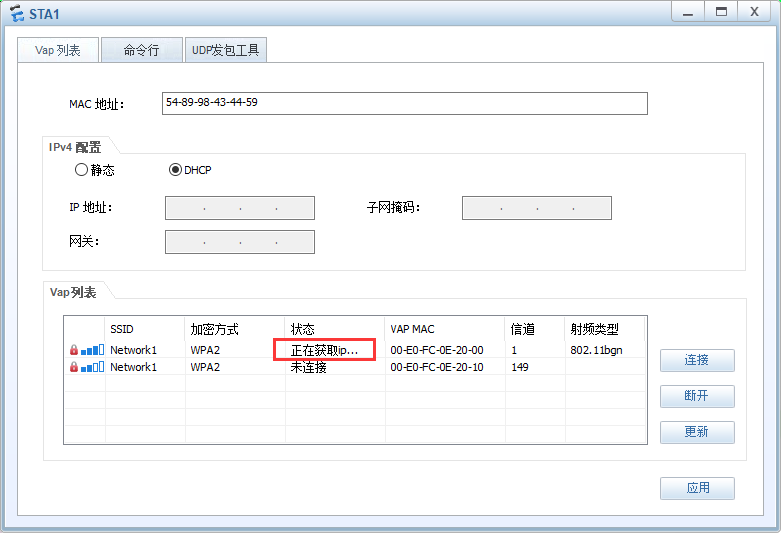
将SW1作为DHCP服务器,放行业务vlan后,终端可以接收到IP值:

AP默认放行所有vlan,不需要做配置。
AR1和SW1做三层配置和静态路由后,终端1可以访问到路由器:
 终端1访问AR1是通过直连转发,AP1打上vlan10标签,后续在vlan10内转发。
::: warning 一个AP只能属于一个组,一个组内可以有多个AP。 :::
使用隧道模式连接终端2:
AC给AP2下发配置(隧道):
[AC6605]wlan
[AC6605-wlan-view]ap-group name 2
[AC6605-wlan-view]ssid-profile name 2
[AC6605-wlan-ssid-prof-2]ssid Network2
[AC6605-wlan-view]security-profile name 2
[AC6605-wlan-view]vap-profile name 2
[AC6605-wlan-vap-prof-2]ssid-profile 2
[AC6605-wlan-vap-prof-2]security-profile 2
[AC6605-wlan-sec-prof-2]security wpa2 psk pass-phrase Admin@123 aes
[AC6605-wlan-vap-prof-2]forward-mode tunnel   AP2的VAP转发模式设为隧道
[AC6605-wlan-vap-prof-2]service-vlan vlan-id 20   AP2下终端使用的业务VLAN
[AC6605-wlan-view]ap-group name 2
VAP模板2关联在ap组2下并设置信道:
[AC6605-wlan-ap-group-2]vap-profile 2 wlan 1 radio 0
AP1的0/0/0接口抓包:
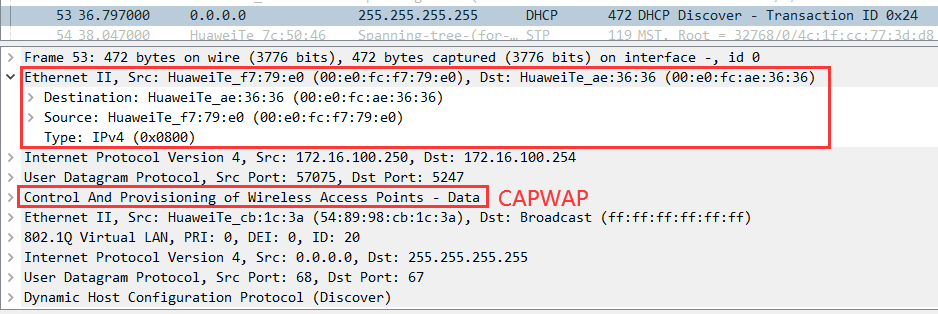 如上,发送数据包先看外层,CAPWAP隧道封装的以太网II数据,没有携带VLAN ID,即untagged数据帧,进入SW3时打上vlan100的标签,后面经过的SW1、AC1中都放行了vlan100。
::: tip
隧道的本质是数据包再封装,将终端2发给AP的携带vlan20标签的数据包再封装上去往AC的信息。
AC解封装后看到vlan20标签的数据包,AC没有vlan20,转发给网关SW1处理。
:::
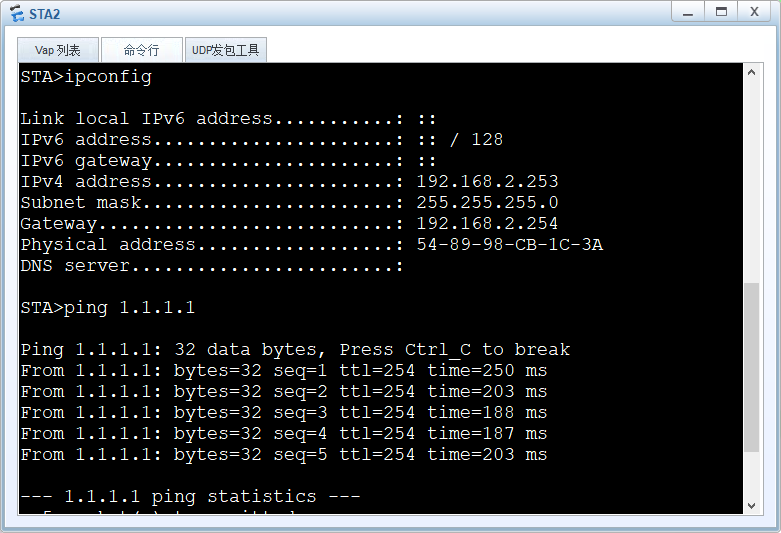
由上可知,AC和SW互联接口放行vlan20,SW1基于接口地址池做DHCP下发,即可完成AP2的部署:
 ::: tip
上述终端2访问AR的流量路径:
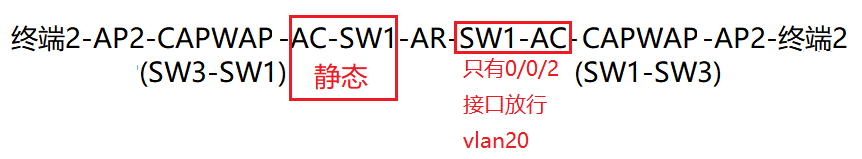 流量返回时根据AC中VAP模板设置的服务vlan,将携带vlan20的标签数据重新封装vlan100,SW1和SW3接口无需对vlan20做操作。
:::
::: warning
使用CAPWAP隧道可以使得所有AP的所有流量都通过AC做转发,便于集中管理。
:::