广域网
本节目录
广域设备类型:
- CE设备:用户端设备。
- PE设备:ISP端设备。
- P设备:ISP骨干设备。
PPP主要工作在CE和PE设备之间的链路上。
PPP链路
接口状态表示协议协商阶段:
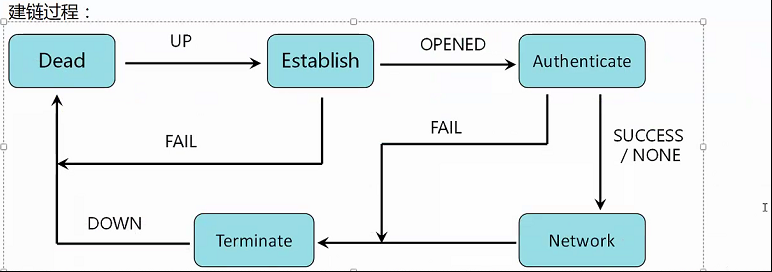 上图中Establish链路建立状态下,LCP开始协商。LCP协商后进入认证参数协商。如果认证通过或者没有认证,进入Network(NCP)协商。Network协商通过后,链路正常建立。
如果认证或Network协商不通过,进入Terminate状态断开链路,即切换到DOWN状态,回到初始的Dead状态。
如果LCP协商失败,立刻回到初始的Dead状态。
::: warning PPP封装和以太网II封装的区别是没有源目MAC地址。 :::
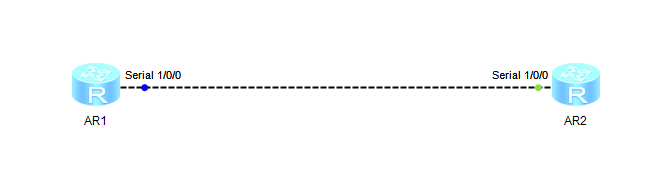 模拟器中先安装接口板卡用来连接串口:


PAP认证
认证方:
[AR1]int Serial 1/0/0
[AR1-Serial1/0/0]ppp authentication-mode pap   设置认证的模式(只有认证端配置,也可以两端都做认证)
认证方存储认证信息不在接口上,而在aaa视图下:
[AR1]aaa
[AR1-aaa]local-user admin password cipher Huawei@123  创建用户名密码
[AR1-aaa]local-user admin service-type ppp   该用户的服务类型为ppp
被认证方:
[AR2]interface Serial 1/0/0
[AR2-Serial1/0/0]ppp pap local-user admin password cipher Huawei@123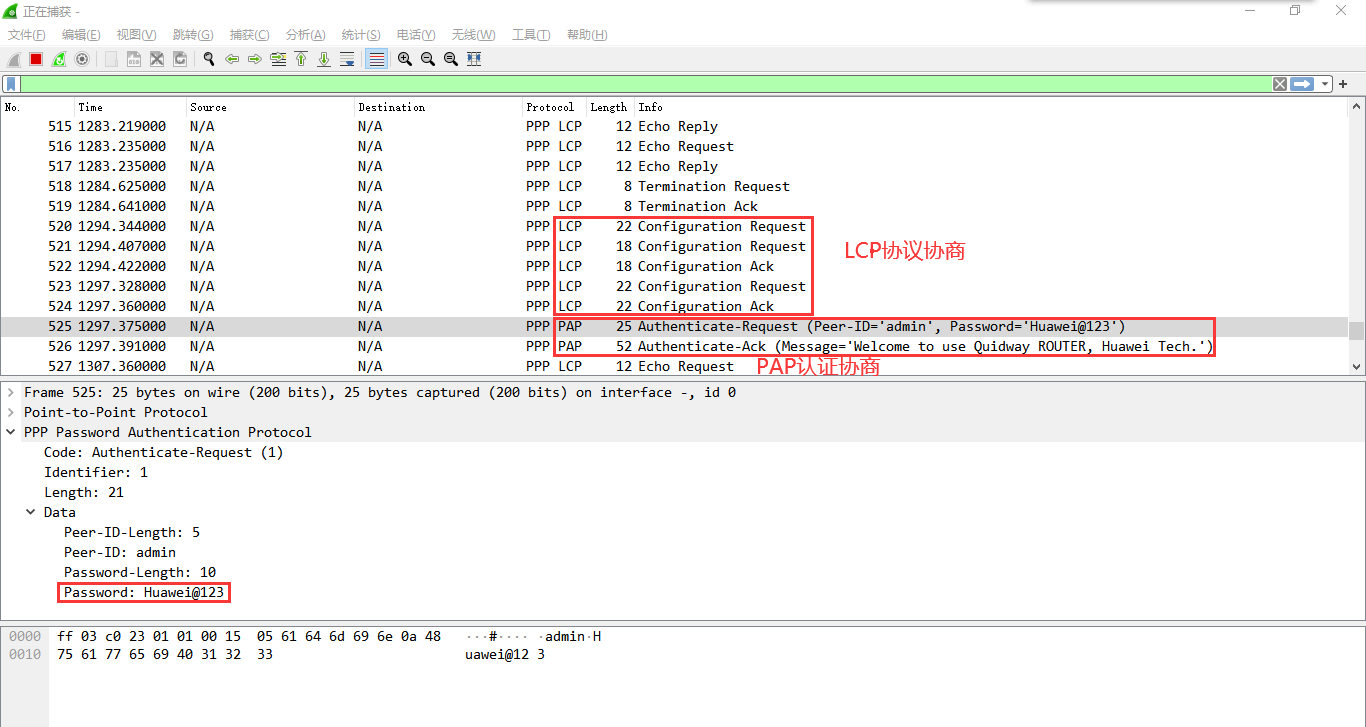 如果有认证协商,在LCP协商时request报文会指明认证协议:
 即需要通过认证才能继续进行网络层的协商。
::: tip
PAP认证由被认证方主动发起request报文做认证检测。
报文内携带明文的用户名+密码,没有安全、可靠。
:::
Chap认证
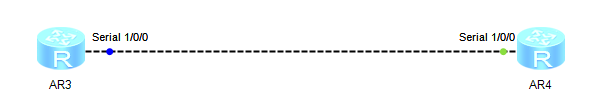
Chap认证方式一:
认证方:
[AR3]interface Serial 1/0/0
[AR3-Serial1/0/0]ppp authentication-mode chap
[AR3-Serial1/0/0]q
[AR3]aaa
[AR3-aaa]local-user admin password cipher Huawei@123
[AR3-aaa]local-user admin service-type ppp
被认证方:
[AR4]interface Serial 1/0/0
[AR4-Serial1/0/0]ppp chap user admin
[AR4-Serial1/0/0]ppp chap password cipher Huawei@123
配置完成后shutdown接口再undo shutdown可以抓包看到认证:
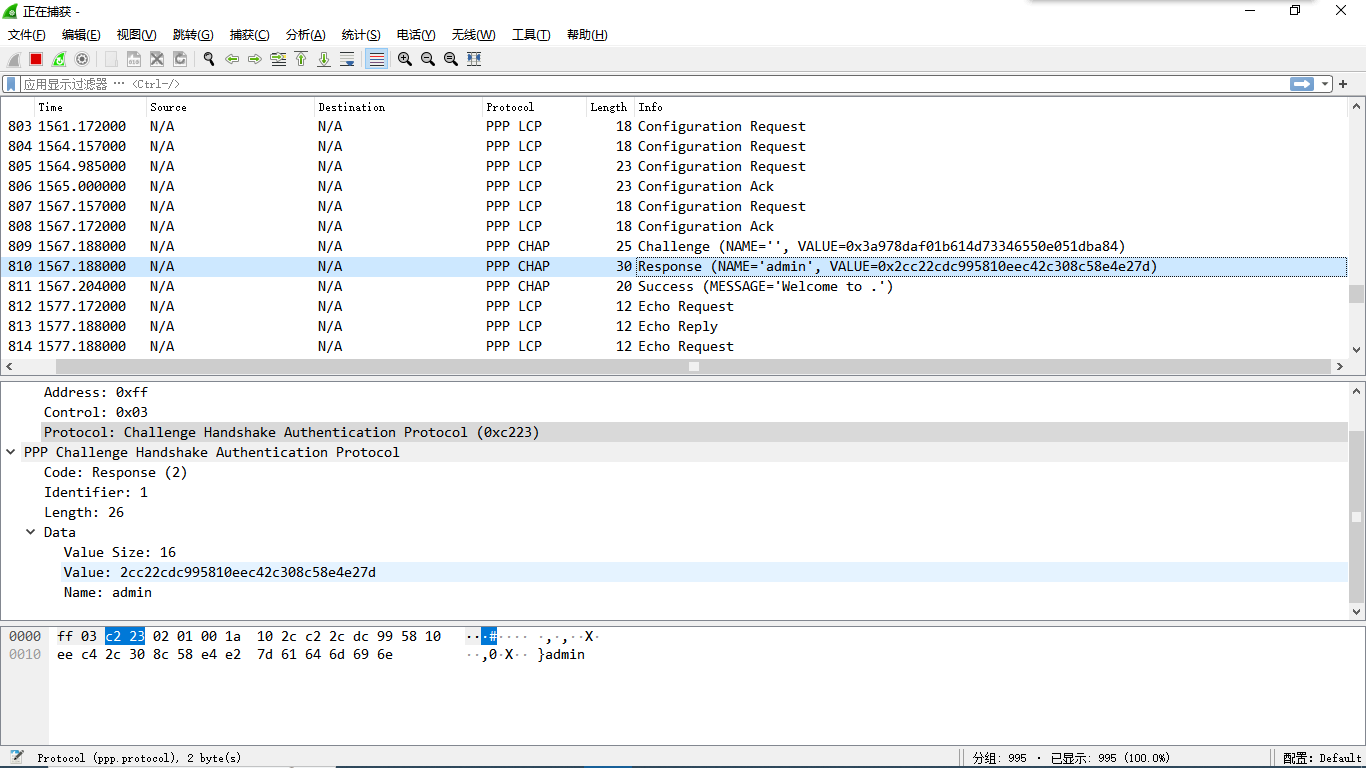
Chap认证方式一:
- 由认证方发起challenge(挑战报文): 报文携带(报文ID、挑战随机数、接口用户ID(可选)。
- 被认证方收到挑战报文后,会回复respond报文: 报文携带(报文ID、HASH值1、接口用户ID)。 HASH值1=MD5计算(报文ID+挑战随机数+接口用户密码)。
- 认证方收到respond报文后,会进行密码的对比:
根据被认证方发送得到的接口用户I 查找对应的密码。
HASH值2=MD5计算(报文ID+挑战随机数+用户ID对应的密码)。
将HASH值1和HASH值2进行对比:
- 如果相等,则发送success报文。
- 如果不相等,则发送failure报文。
::: warning 上述方式中,两边使用相同的用户做HASH值计算。 :::
Chap认证方式二:
认证方:
[AR1]interface Serial 1/0/1
[AR1-Serial1/0/1]ppp authentication-mode chap
[AR1-Serial1/0/1]ppp chap user HL
[AR1]aaa
[AR1-aaa]local-user admin password cipher Huawei@123
[AR1-aaa]local-user admin service-type ppp
被认证方:
[AR2]interface Serial 1/0/0
[AR2-Serial1/0/0]ppp chap user admin
[AR2]aaa
[AR2-aaa]local-user HL password cipher Huawei@123
[AR2-aaa]local-user HL service-type ppp
Chap认证方式二:
- 由认证方发起challenge(挑战报文),携带认证方配置的用户名HL。
- 被认证方收到挑战报文后,根据报文中携带的用户名,在被认证方的aaa域中找改用户名,找到后被认证方使用该用户名对应的密码计算HASH值1回复respond报文。respond报文中还会携带接口用户ID,即接口下配置的用户admin。
- 认证方收到respond报文后,在自己的aaa域中找报文携带的用户admin,找到后使用该用户对应的密码计算HASH值2。
::: warning 上述方式中,两边使用不同的用户做相同的HASH值计算(两个用户密码相同)。 认证方认为只有一个用户HL,是通过用户HL做认证,而被认证方认为只有一个用户admin,是通过用户admin做认证。 :::
报文ID唯一的确定此次认证,两端发送的报文ID需要保持一致。用与区分一个认证端对多个被认证端的不同认证过程。
NCP协商(网络层参数协商):
NCP协商用于协商IP地址。 为了防止地址发生冲突,通过交互协议报文,将地址做为参数在报文内进行携带。
::: tip PPP封装的数据没有MAC地址,即不能通过免费ARP进行IP冲突检测。 ::: NCP协商和LCP协商类似,也是通过configure-request、configure-ack/configure-nck报文互相交互协商。
IPCP静态协商IP地址:
[AR3-Serial1/0/0]ip ad 10.1.12.1 24
[AR4-Serial1/0/0]ip ad 10.1.12.2 24
两端配置IP后可以互相通信,但ping其他IP时会产生环路:
 产生环路的原因是PPP封装没有MAC地址,不能做ARP解析,数据只会根据路由做转发。
AR4ping10.12.1.3时,数据根据路由表中的直连路由进行转发:
 AR3收到10.12.1.3的数据后,根据路由表中的直连路由进行转发:
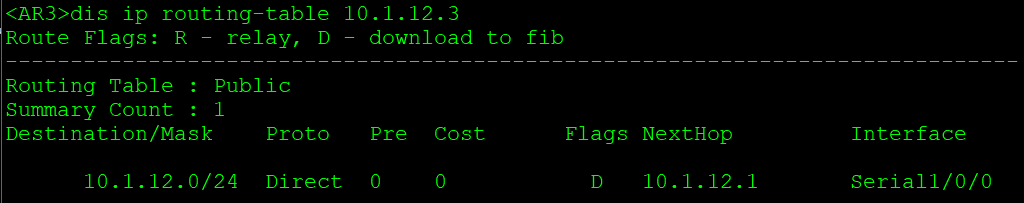 如上,导致环路。
两种改进方式:
- 通过子网划分方式避免环路:
- 即在PPP链路上规划的网段可以是/30位或/31位。*
[AR3-Serial1/0/0]ip ad 10.1.12.0 31
[AR4-Serial1/0/0]ip ad 10.1.12.1 31
如上将两台设备的网段设置为31位时,该网段只有两个IP地址供两台设备使用。
- 在PPP链路上部署不同的网段互联避免环路:
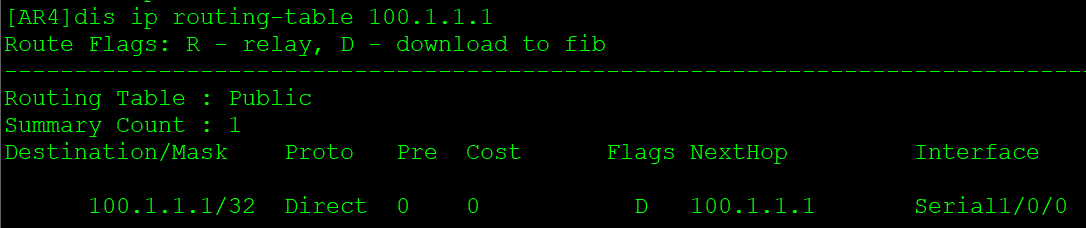
- 通过NCP协商地址后,会将对方的地址在本端生成一条32位的直连路由。*
[AR3-Serial1/0/0]ip ad 100.1.1.1 24
[AR4-Serial1/0/0]ip ad 200.2.2.2 24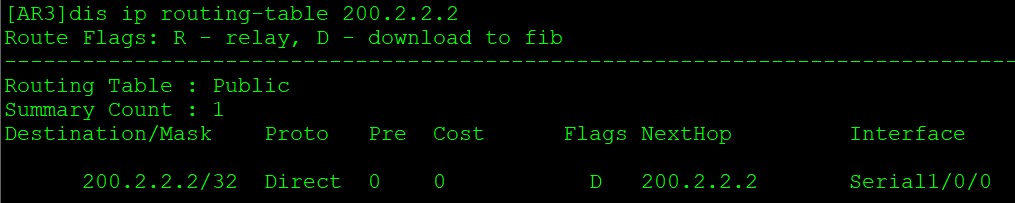
IPCP动态协商IP地址:
动态协商需要在配置IP地址的一端配置地址池,地址池的网段可以和本端接口的IP处于相同或不同网段。
[AR3]ip pool ppp   创建地址池
[AR3-ip-pool-ppp]network 10.1.1.0 mask 24   网段任意
[AR3-Serial1/0/0]remote address pool ppp   引入地址池
[AR3-Serial1/0/0]ppp ipcp remote-address forced   启用地址分配

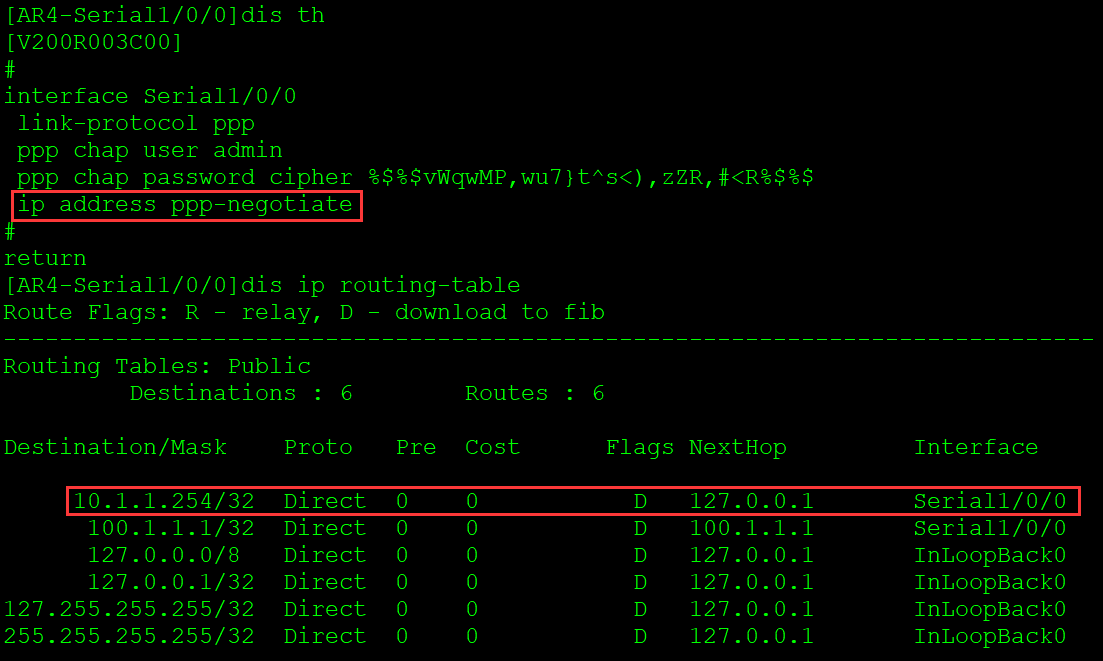
[AR4-Serial1/0/0]link-protocol ppp
[AR4-Serial1/0/0]ip address ppp-negotiate   动态地址获取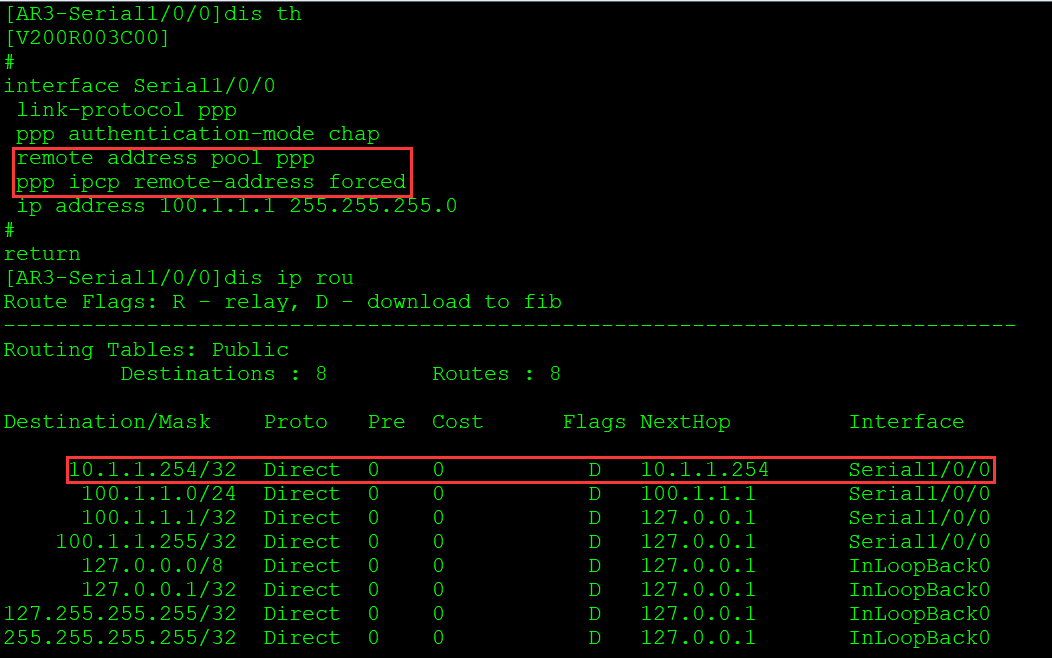
 ::: tip
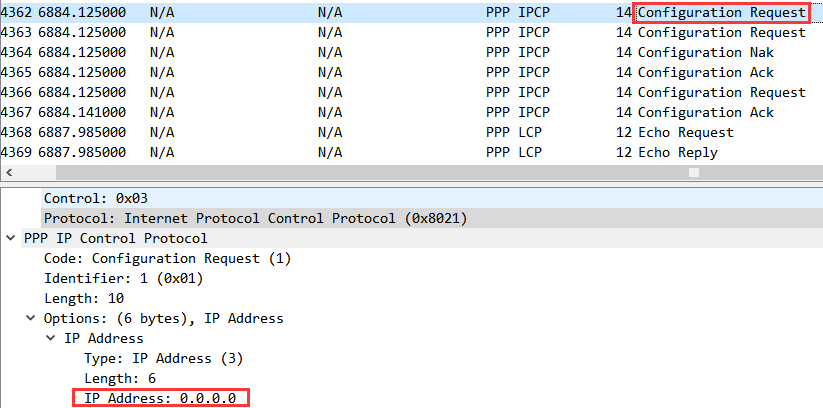
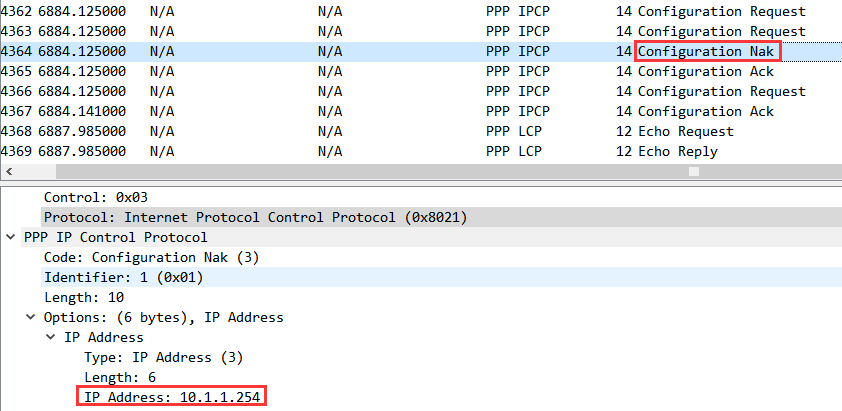
地址请求过程:当AR4没有配置IP地址而AR3配置了IP地址,AR4发送configure-request,使用的地址是0.0.0.0,AR3收到后认为不合法,回复configure-nck报文并告知一个可用的IP地址,AR4收到nck报文后使用该报文携带的IP地址。
 :::
PPPOE
PPPOE是PPP外层嵌套以太网数据帧。 PPPOE通过不同的会话ID区分不同的PPP会话。