NAT
本节目录
NAT技术的背景:IPv4地址短缺。 将IP地址进行分类(公网地址和私网地址):
- 公网地址:在网络中是唯一的,不冲突的。
- 私网地址:在网络中是可以重复的使用的,但要求私网地址只能出现的企业内网,不能在公网设备上出现。
::: tip 私网地址是用户设备使用的地址,但想要用户设备上网必须给设备分配公网地址。使用NAT地址技术可以将用户设备的私网地址转换为可以上网的公网地址。 :::
NAT通过转换项区分:
1.源NAT:转换SIP地址
- 静态NAT
- 动态NAT
- NAPT
- Easy IP
2.目标NAT:转换DIP地址
- Nat server
NAT通过转换内容区分:
1.NAT:网络地址转换
- 静态NAT
- 动态NAT
2.PAT:端口地址转换
- NAPT
- Easy IP
- Nat server
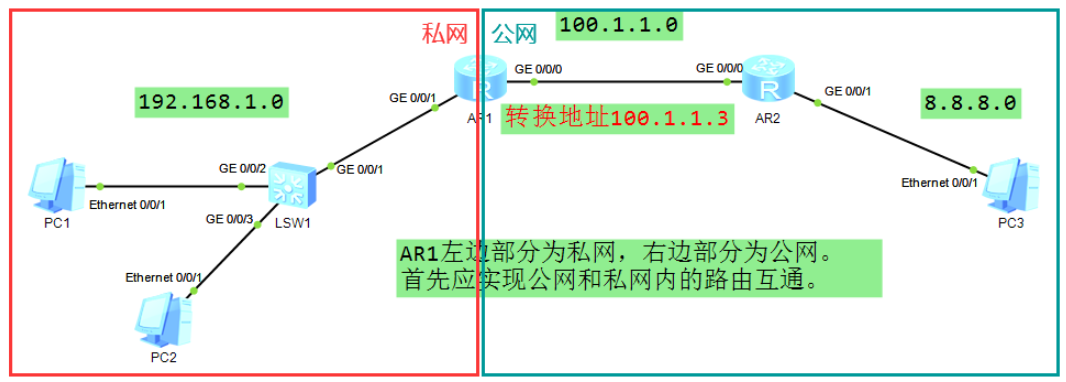
静态NAT:
出口路由器将私网地址转换为公网地址。(需要提前规划转化的公网地址。)
[AR1]interface GigabitEthernet 0/0/0  在公网接口配置
[AR1-GigabitEthernet0/0/0]nat static global 100.1.1.3 inside 192.168.1.1          私网地址192.168.1.1转换为100.1.1.3的公网地址
[AR1]ip route-static 0.0.0.0 0 100.1.1.2
如果在接口下使能了静态NAT,就需要在全局设置NAT转换:
[AR1-GigabitEthernet0/0/0]nat static enable
[AR1-GigabitEthernet0/0/0]q
[AR1]nat static global 100.1.1.3 inside 192.168.1.1
::: tip 企业的出口设备需要配置一条静态的缺省路由0.0.0.0去往外网。 :::
::: warning 公网地址不能使用接口地址。 ::: 静态NAT实现了地址一对一的映射(一个私网地址映射一个公网地址),没有达到节省公网IP地址的目的。 静态NAT是不安全的,公网设备是可以主动访问私网设备的。 公网设备与私网设备通信时,私网设备的地址是公网地址。
动态NAT:
实现将多个私网地址同时转换。 ::: tip 需要配置私网地址池(使用ACL来实现)。 需要配置公网地址池(使用NAT地址组来实现)。 :::
[AR1]ip router-static 0.0.0.0 0 100.1.1.2
[AR1]acl 2000
[AR1-acl-basic-2000]rule 5 permit source 192.168.1.0 0.0.0.255
[AR1]nat address-group 1 100.1.1.3 100.1.1.10
[AR1]nat address-group 2 100.1.1.77 100.1.1.88  可以设置多个公网地址池(编号0-7)
[AR1]interface GigabitEthernet 0/0/1
[AR1-GigabitEthernet0/0/0]nat outbound 2000 address-group 1 no-pat       公网出接口视图下做公网地址池1和私网地址池绑定,no-pat不执行端口转换
动态NAT访问时是一对一的映射,没有达到节省公网IP地址的目的。
公网地址可以重复利用。
动态NAT:
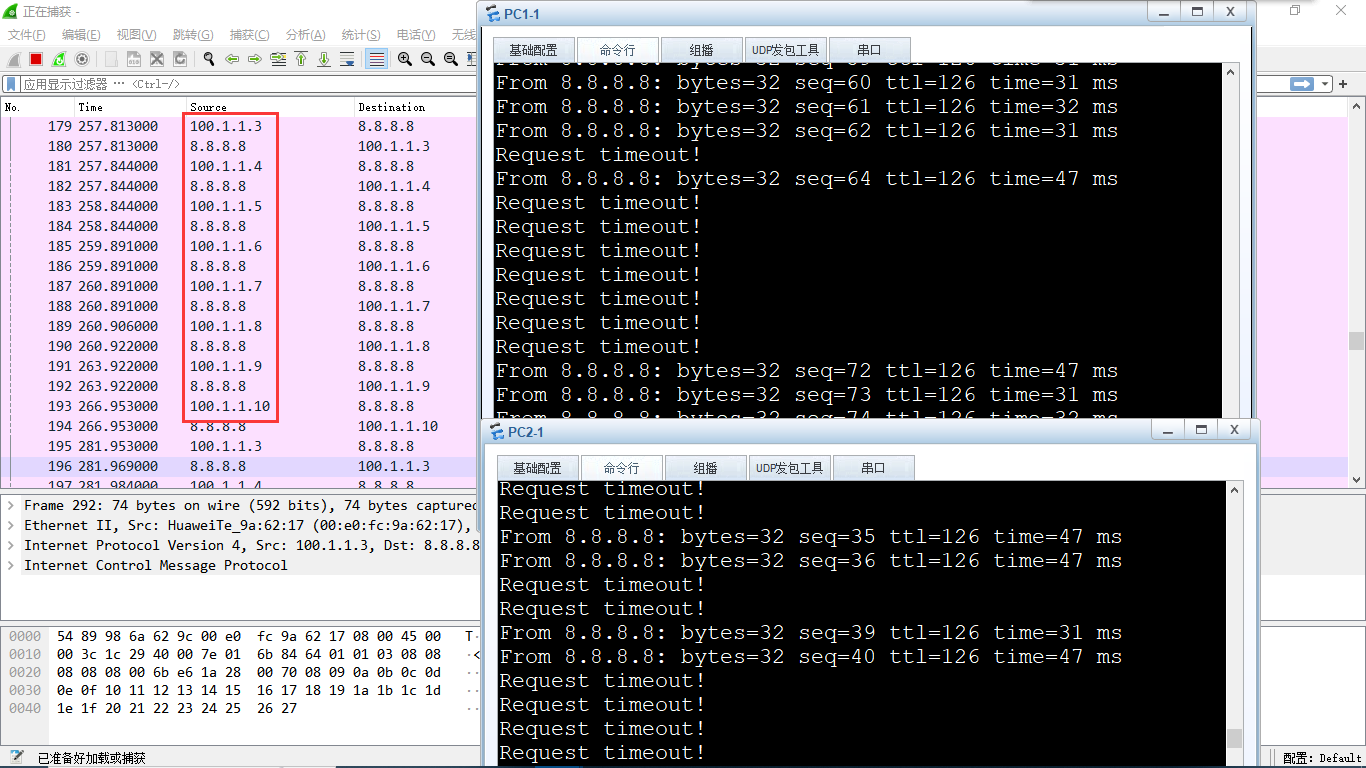 如上,动态NAT会将每一个数据报文都进行地址转换,循环占用放回地址池会有一定的“冷却时间”,导致有丢包现象。
NAPT:网络地址端口转换
为了实现将多个私网地址同时转换为一个公网地址。 ::: tip 需要配置私网地址池(使用ACL来实现)。 需要配置公网地址池(使用NAT地址组来实现)。 :::
[AR1]ip route-static 0.0.0.0 0 100.1.1.2
[AR1]acl 2000
[AR1-acl-basic-2000]rule 5 permit source 192.168.1.0 0.0.0.255
[AR1]nat address-group 1 100.1.1.3 100.1.1.10
[AR1]interface GigabitEthernet 0/0/0
[AR1-GigabitEthernet0/0/0]nat outbound 2000 address-group 1    执行端口转换
网络地址端口转换可以使得多台私网主机使用同一个公网地址访问公网设备,实现了多对一的转换,节省了公网地址。
::: warning 多对一的转换对于公网设备回复报文会有问题,需要用私网地址+端口来标识多对一转换时候的不同私网设备,同时在转换成同一个公网地址后,会用公网地址+端口来对应不同的的私网设备。 ::: 端口号最大0-65535,1-1023是知名端口不能使用,其余都可以分配给私网地址进行匹配,即一个公网地址可以实现60000+个私网地址上网。
如果转换的私网设备地址数量较少,会造成公网地址的浪费。可以根据网络规模的大小来选择公网地址池中放入的地址数量,可以将地址池中的起始地址和结束地址写成同一个。
::: warning
上述操作虽然可以节省地址资源,但对于网络规模较小的情况来说仍比较浪费,原因是公网出口的接口已经配置了一个公网IP,建立公网地址池还需要至少一个公网地址,造成浪费。可以使用Easy IP,将出接口的公网IP利用起来。
:::
NAPT:
 如上,NAPT使用相同的IP不同端口,不会有丢包现象。
Easy ip:
为了实现将多个私网地址同时转换为一个公网地址。 ::: tip 需要配置私网地址池(使用ACL来实现)。 :::
[AR1]ip route-static 0.0.0.0 0 100.1.1.2
[AR1]acl 2000
[AR1-acl-basic-2000]rule 5 permit source 192.168.1.0 0.0.0.255
[AR1]interface GigabitEthernet 0/0/1
[AR1-GigabitEthernet0/0/0]nat outbound 2000
抓包可以看到源IP都是接口IP:
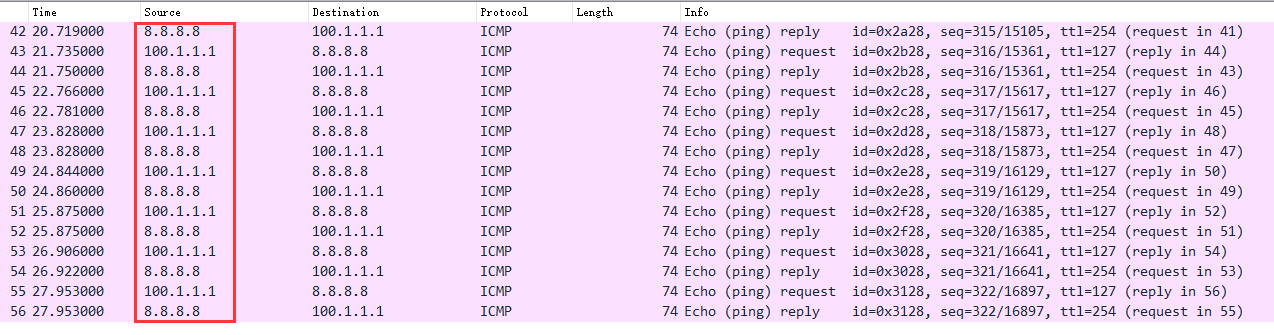 实现了多对一的地址转换(本质还是地址加端口的转换)。
转换的公网地址就是连接外网出接口的地址。
一般适用于小型网络。
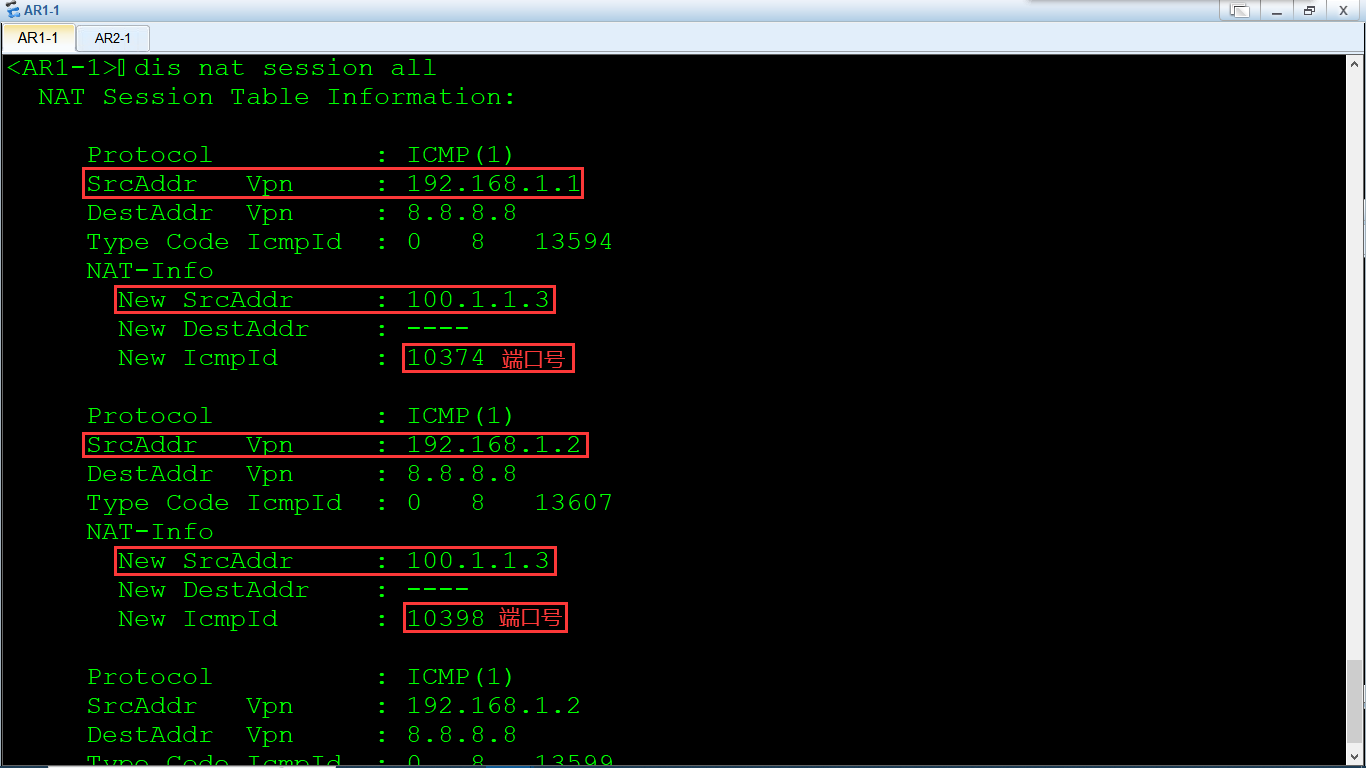
::: warning NAPT和Easy IP的地址带有端口信息,每一个ICMP包的IP端口值都不相同,公网设备转发到出口路由器时无法进行下一步转发。 :::
访问不同的公网的应用需要通过不同的流访问,不同的流需要不同的源IP区分,即需要不同的公网地址端口。一台主机可能同时占用多个端口。
[AR1]dis nat session all 查看nat会话信息公网地址和私网的地址的端口号对应转换:
NAT server:
为实现外网用户访问内网服务,将内网地址提供的服务,提前映射在出口设备的公网地址。 外网用户访问映射后的公网地址,再由出口设备将数据目标IP转换为私网地址。
[AR1]interface GigabitEthernet 0/0/0  在连接外网的出接口下
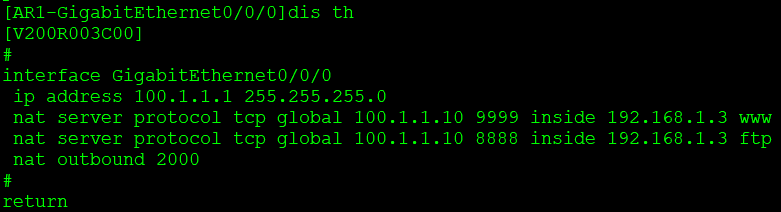
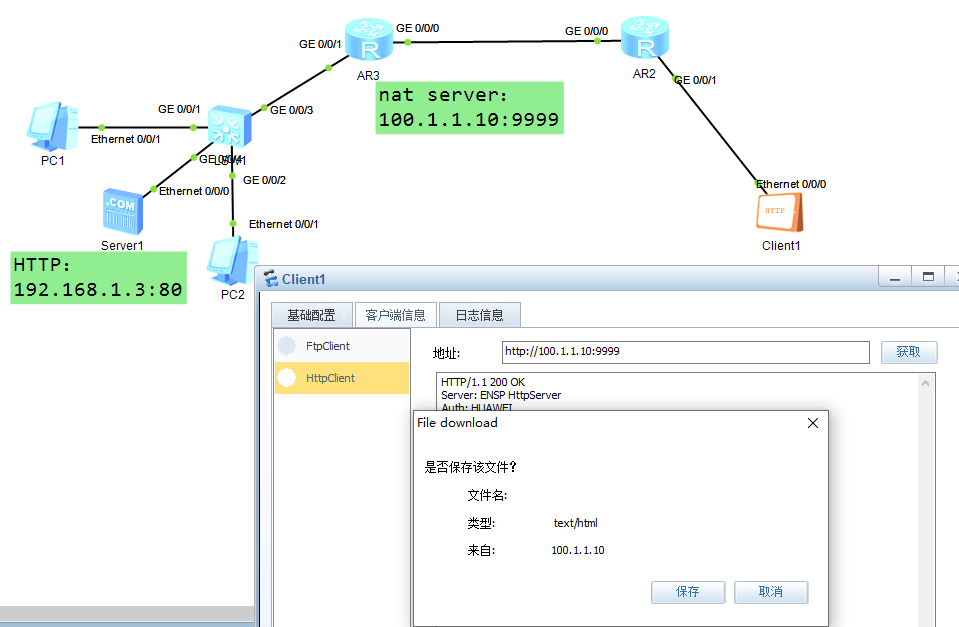
[AR1-GigabitEthernet0/0/0]nat server protocol tcp global 100.1.1.20 1234 inside 192.168.1.3 80
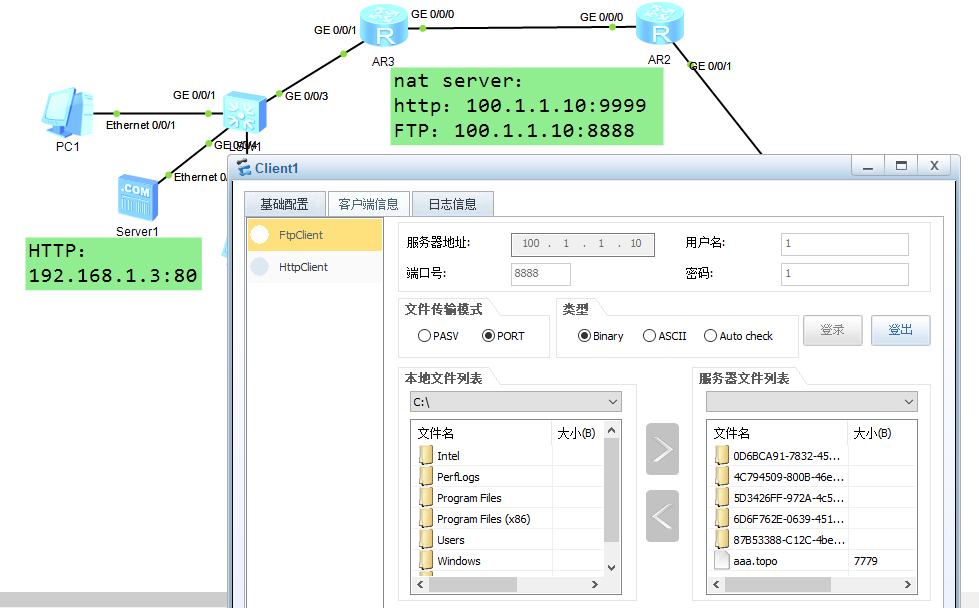
[AR1-GigabitEthernet0/0/0]nat server protocol tcp global 100.1.1.10 8888 inside 192.168.1.3 ftp
如上,NAT转换的是端口或带有端口的协议,需要先加上协议protocol,即tcp(HTTP是基于TCP的协议),然后再指定公网地址global,后面可以选择接口(interface)、本接口(current-interface)、或是指定的公网转换地址(如上100.1.1.20),转换后的公网地址端口可以是固定值,也可以是自定义的(如上的1234)。然后inside后为私网地址(192.168.1.3)及其端口(可以写成80或http或www)。
可以指定一个公网IP的多个端口,命令同上。
::: tip
上述代码中[AR1-GigabitEthernet0/0/1]nat server protocol tcp global后,如果选择interface,只能指定环回口,即指定自身接口,不能再指定其他物理接口。
:::
 HTTP:
 FTP:
 ::: warning
如果使用FTP实验,需要客户端的文件传输模式选择“Port”主动模式登录。此处涉及防火墙基础内容。
:::
::: tip
NAT Server只有静态的,服务器有多少服务,就需要配置多少条映射命令。
:::
::: warning NAT:源地址转换。 NAT Server:目标地址转换。 :::