ACL
本节目录
ACL:访问控制列表,在网络中进行数据流或者路由的匹配。 ACL只具备匹配信息的作用,不具备管控信息的作用,需要结合其他技术来确定数据的访问行为(转发、丢弃)。 ::: tip 匹配工具: ACL、前缀列表、AS-filter、community-filter。 执行工具: traffic-filter、traffic-policy、filter、filter-policy、route-policy。 :::
ACL是由多个permit和deny语句组成有序列表,只具备匹配信息的作用。 如果要确定ACL匹配是流量还是路由,则需要通过调用ACL的协议判断。
- ACL被traffic-filter调用,则ACL匹配是流量 (转发平面)。
- ACL被route-policy调用,则ACL匹配是路由(控制平面)。
ACL的分类:
不同类型的ACL,使用不同的编号表示,匹配的内容项有所区别:
- 基本ACL:2000-2999,匹配的内容项仅限于(分片、SIP、时间戳)。
- 高级ACL:3000-3999,匹配的内容项(分片、SIP、DIP、协议、Sport、Dport、时间戳等)。
- 二层ACL:4000-4999,匹配的内容项(SMAC、DMAC等)。
::: tip 基本ACL只是粗略的匹配,高级ACL可以匹配更加精细的信息。 :::
[AR1]time-range working 9:00 to 17:00 working-day  时间戳
定义了一个名为working的时间戳,表示在工作日9点到5点的时间段
ACL的基本概念:
[AR1]acl 2000
[AR1]acl name PC1-PC2 2000
[AR1-acl-basic-PC1_PC2]rule 5 permit source 192.168.1.10 0.0.0.0|rule|5|permit|source|192.168.1.10|0.0.0.0| |-|-|-|-|-|-|-| |节点|编号|动作|匹配的项|具体的参数|通配符掩码| 节点、编号:每一条匹配的信息都必须存在节点,且节点对应的编号值会依次增长。
- 节点对应的编号<0-4294967294>。
- 节点会默认对应编号5的倍数(步长为5)。
- step 5 设置节点之间的默认编号长度。
通过编号实现ACL列表的有序:
 未指定节点编号时,新添加的rule编号默认从最大的开始,增长以5的倍数:

::: tip 重写每条rule时会将原有编号的rule信息覆盖。 :::
动作:只是给匹配的信息分配了一个标识。
匹配的项:通过什么样的内容做信息的匹配。
具体的参数:详细匹配的参数值。如果是路由,参数就是网段;如果是流量,参数就是地址。
通配符掩码:可以是不连续的1和0组合。 当通配符掩码全0时,可以简写成一个0。
- 参数的二进制值和通配符掩码的二进制值进行相互对应(类似于IP地址和子网掩码的对应)。
- 如果被通配符掩码的0匹配,则表示该值是固定的。
- 如果被通配符掩码的1匹配,则表示该值是不固定的。

如何判断一个十进制数为奇数还是偶数? 十进制数是通过二进制数转换的,十进制数的奇偶只通过二进制数的最后一个bit来决定。 二进制数的8个bit:128 64 32 16 8 4 2 1,前7个bit都是偶数,在通配符掩码看来是无所谓的,即值可以不固定,前七位全部置1,最后1个bit是1还是0可以决定奇数或偶数,是固定的,即需要置0。
::: tip 存在192.168.1.X和192.168.1.Y,X是奇数,Y是偶数,通配符掩码的设置: 将最后一个十进制数转化为8个二进制数,前七位不固定,即全部置1,最后一位固定,即置为0。最后一个十进制数为254。 即使用0.0.0.254的通配符掩码可以用来判断奇偶。 :::
步长:
 上述acl列表中,如果要在rule2和rule3中添加一条,需要更改步长:
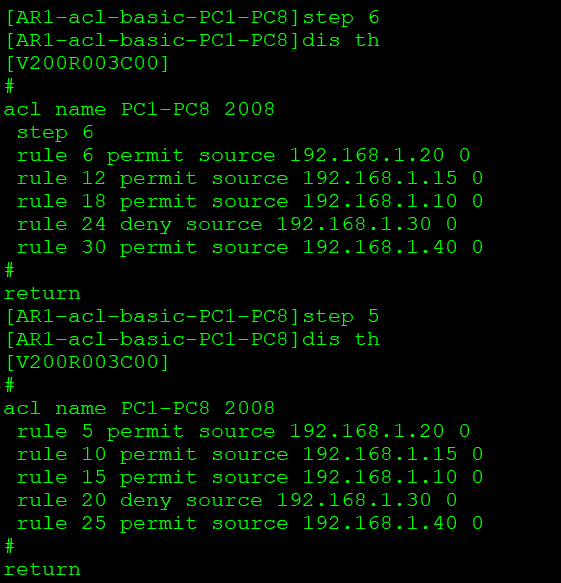 如上图将步长改为6后,原有的rule编号都变为6的倍数,就可以在原来rule2和rule3之间添加一条rule,然后再将步长改为5,acl列表又会变为步长5。
ACL的匹配规则:
当路由或流量经过设备时,需要匹配ACL:
- ACl的匹配顺序是从小到大依次进行的。
- 如果被节点信息所匹配,则不在进行下一个节点的匹配。
- 如果没有被节点信息匹配,则进行下一个节点的匹配。
::: warning 在书写ACL条目时,要求明细的条目节点编号一定小于大范围的条目节点编号。 即通配符掩码全0的放在前面。 ::: ACl存在默认的条目,用来匹配没有被前面条目匹配的内容,该条目具备最大的编号(隐藏的、不能查看的)。 默认条目的动作根据匹配的内容来决定: - 如果ACL匹配的流量,则默认条目的动作是允许。 - 如果ACL匹配的路由,则默认条目的动作是拒绝。
通过ACL实现PC1不能访问PC2但可以访问PC3:
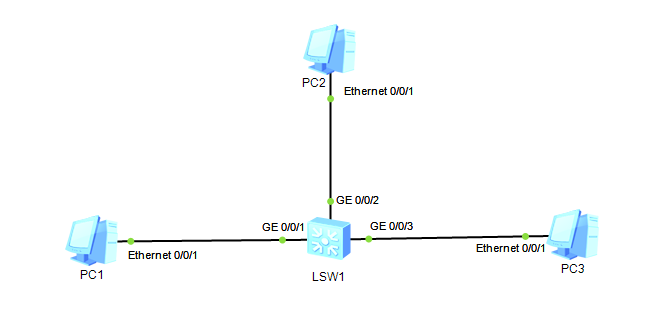
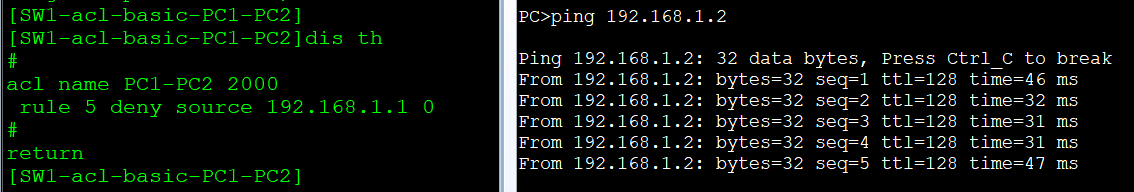 设置了ACL但PC1仍然可以访问PC2,原因是ACL只具备匹配信息的作用,不具备管控信息的作用,需要通过执行工具进行过滤。
::: tip
为实现流量的过滤,可以使用traffic-filter执行工具在接口上进行操作配置(包括出入两个方向)。
:::
基本ACL:出方向过滤
[SW1]acl 2000
[SW1-acl-basic-2000]acl name PC1-PC2 2000
[SW1-acl-basic-PC1-PC2]rule deny 192.168.1.1 0.0.0.0
[SW1-acl-basic-PC1-PC2]q
[SW1]int gi 0/0/2
[SW1-GigabitEthernet0/0/2]traffic-filter outbound acl 2000
::: warning 上述代码中deny改成primit就可以表示允许,但不代表是primit/deny的作用。 primit/deny只是类似打标签的作用,执行工具收到某一个标签后执行允许或拒绝的动作。 ACL只是匹配信息,执行工具生效。 ::: 由于是PC1发出的数据,从交换机接收PC1的入接口进行控制会更好。
基本ACL:入方向过滤
[SW1-GigabitEthernet0/0/2]undo traffic-filter outbound acl 2000
[SW1-GigabitEthernet0/0/2]int gi 0/0/1
[SW1-GigabitEthernet0/0/1]traffic-filter inbound acl 2000
由于基本ACL中设置的是source,所以PC1发出的数据都在交换机的G0/0/1口被匹配丢弃。
高级ACL:入方向过滤
[SW1]acl 3000
[SW1-acl-adv-3000]rule 5 deny ip source 192.168.1.1 0 destination 192.168.1.2 0
[SW1-acl-adv-3000]rule 10 permit ip source 192.168.1.1 0 destination 192.168.1.3 0
[SW1-acl-adv-3000]dis th
#
acl number 3000
 rule 5 deny ip source 192.168.1.1 0 destination 192.168.1.2 0
 rule 10 permit ip source 192.168.1.1 0 destination 192.168.1.3 0
#
[SW1-acl-adv-3000]int gi 0/0/1
[SW1-GigabitEthernet0/0/1]traffic-filter inbound acl 3000
执行上述代码后,PC1 ping PC2的流量被rule 5匹配,被执行工具拒绝;PC1 ping PC3的流量被rule 10匹配,被执行工具放行。 ::: tip 由于默认条目的存在,不做rule 10 PC1仍可以访问PC3,原因是PC1访问PC3是流量,ACL匹配流量时,默认条目的动作是允许。 ::: ::: warning ACL被调用后,如果要删除其中某一条ACL,需要先undo执行工具的调用,然后才能删除ACL。 :::